
没配凭证吧,巡检不了
没有凭证的话,压根就接管不了
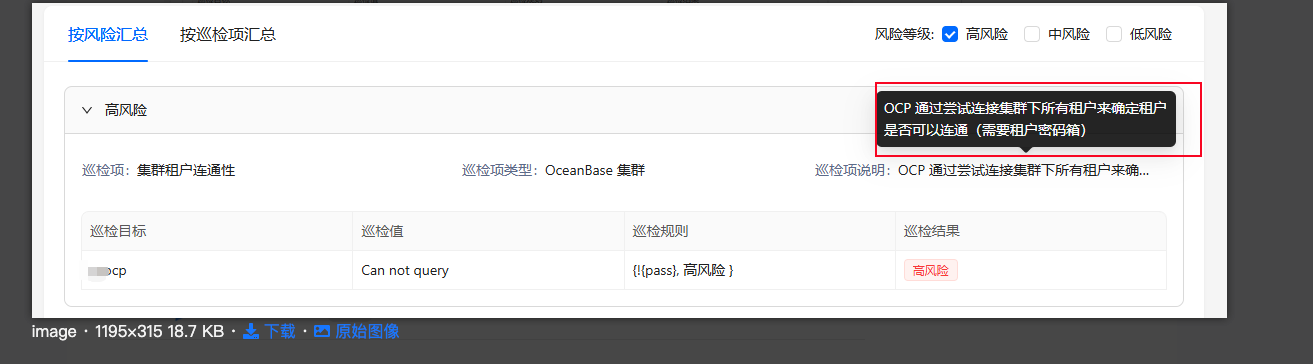
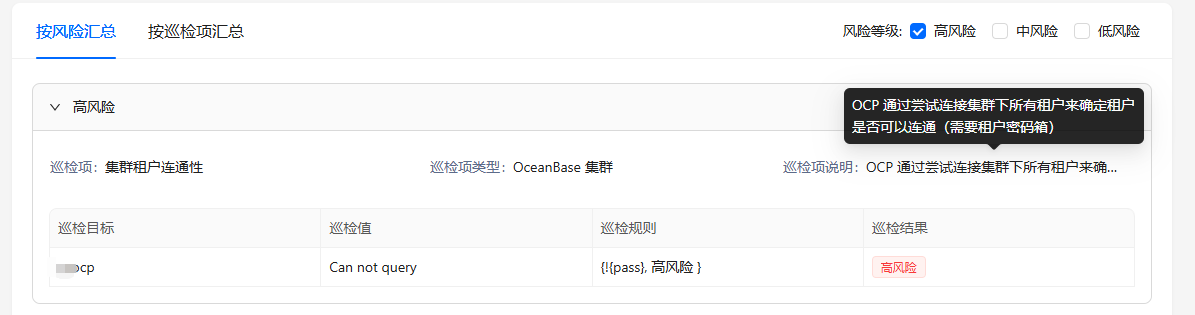
接管只要sys租户的密码,看提示是租户的密码没配
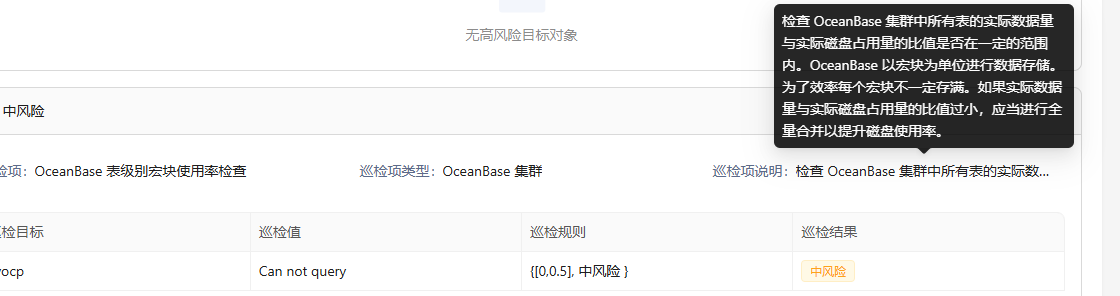
巡检项「集群租户连通性」会去连集群下所有租户的 root,密码必须来自凭据管理(密码箱);连不上或查不到密码时,结果就是 Can not query,并按规则打成高风险。 接管集群时只会把 root@sys 写入密码箱,不会写入其它租户密码。
- 打开 凭据管理(个人中心 / 配置里的密码箱)。
- 在集群详情里看 MetaDB 集群
ocp下有哪些租户。 - 为缺少凭据的租户各补一条:集群=
ocp,用户=root,密码用部署时的真实密码。
密码一般可从 OBD 配置、容器 OCP 的meta-password/ocp.monitordb.password等启动参数里找到。 - 在凭据管理里做一次校验,确认能连上。
- 重新跑巡检,「集群租户连通性」应变为通过。
这就是神奇的地方,接管的时候 已经要求输入root@sys 的密码了
其实应该把那些没有凭证的用户列出来才好